Seguridad

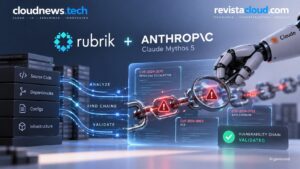
Rubrik utiliza Claude Mythos 5 para encontrar cadenas de vulnerabilidades en código empresarial

Rubrik ha presentado Code Guardian, un servicio de ciberseguridad que utiliza Claude Mythos 5 de Anthropic para analizar código mediante inteligencia artificial y buscar cadenas de vulnerabilidades que podrían ser utilizadas conjuntamente en un ataque. La propuesta se ejecuta sobre copias aisladas de los repositorios y está diseñada para validar la explotabilidad de los problemas detectados antes de priorizar su
Elena Digital López

La IA acelera la búsqueda de vulnerabilidades y ya es el principal riesgo emergente

La inteligencia artificial está empezando a cambiar una de las reglas básicas de la ciberseguridad: el tiempo disponible entre encontrar una vulnerabilidad y tener que corregirla. Gartner sitúa por primera vez el descubrimiento de vulnerabilidades mediante IA como el principal riesgo emergente para las organizaciones, por delante de los problemas geopolíticos de suministro energético, la IA agéntica y los riesgos

La IA llena Internet de contenido sintético y el 48 % ya duda de qué es real

La inteligencia artificial generativa está provocando un efecto que va mucho más allá de la popularidad de ChatGPT o de la aparición de nuevos modelos capaces de crear imágenes y vídeos. El 48 % de los usuarios encuestados reconoce sentirse cada vez menos seguro a la hora de distinguir qué contenido de Internet es real y cuál ha sido generado

¿La IA se está rebelando? Kimi K3 también encontró una salida de su sandbox

La capacidad de los agentes de inteligencia artificial para actuar de forma autónoma vuelve a poner a prueba los mecanismos diseñados para mantenerlos bajo control. Kimi K3, el modelo desarrollado por la empresa china Moonshot AI, consiguió acceder a Internet durante una evaluación de ciberseguridad en la que debía trabajar dentro de un entorno aislado. El episodio se suma a

El caso Mythos: la IA que llevó a EE. UU. a bloquear dos modelos de Anthropic

El bloqueo de Fable 5 y Mythos 5 ha abierto una nueva fase en la relación entre Inteligencia Artificial, ciberseguridad y poder estatal. Lo que empezó como una orden abrupta del Gobierno de Donald Trump para restringir el acceso de ciudadanos extranjeros a los modelos más avanzados de Anthropic se ha convertido en un debate mucho más amplio: hasta qué

El caso Mythos: la IA de Anthropic que disparó las alarmas en la NSA

La suspensión de acceso a los modelos Fable 5 y Mythos 5 de Anthropic empieza a tener algo más de contexto. Lo que en un primer momento pareció una decisión repentina del Gobierno de Estados Unidos, basada en argumentos genéricos de seguridad nacional, se entiende ahora mejor a la luz de un informe que apunta a una prueba interna de

Anthropic pide un “botón de emergencia” para la IA frontera

Anthropic ha elevado el tono de su advertencia sobre el desarrollo de la inteligencia artificial más avanzada. La compañía, responsable de Claude, no plantea detener hoy la carrera de los grandes modelos, pero sí defiende que los principales laboratorios preparen un mecanismo coordinado, verificable y global para ralentizar o pausar temporalmente el desarrollo si los riesgos empiezan a superar la

La IA acelera los ataques y deja obsoleto el viejo ritmo de parcheo

La inteligencia artificial empieza a cambiar una de las reglas más incómodas de la ciberseguridad: el tiempo disponible para reaccionar. Las empresas llevan años invirtiendo en herramientas para detectar vulnerabilidades antes de que el software llegue a producción, pero un nuevo informe de Cloud Security Alliance advierte de que esa estrategia ya no basta cuando los atacantes pueden acortar la

La UE negocia acceso a Claude Mythos para no quedarse atrás en ciberseguridad con IA

La Comisión Europea ha confirmado que ha mantenido reuniones productivas con Anthropic para estudiar un posible acceso futuro de organismos europeos a Claude Mythos, el modelo de inteligencia artificial de la compañía orientado a tareas avanzadas de ciberseguridad. El movimiento llega después de semanas de inquietud entre reguladores, bancos y responsables de seguridad por la posibilidad de que una herramienta

Scroll al inicio