

NVIDIA ha presentado el 28 de septiembre de 2026 su Open Agent Safety Platform, una propuesta de software abierto y diseño de referencia para controlar agentes de inteligencia artificial desde las pruebas hasta su despliegue. La plataforma combina OpenShell, un entorno de ejecución con políticas de seguridad, y Sentry, un sistema de supervisión que funciona fuera de banda sobre las unidades de procesamiento de datos (DPU) NVIDIA BlueField-4.
Las claves de la seguridad de los agentes de IA en 30 segundos
- NVIDIA combina OpenShell, software de código abierto, con Sentry, un diseño de referencia para supervisar agentes desde el software hasta el hardware.
- OpenShell crea límites de ejecución y aplica políticas sobre archivos, red, procesos y credenciales, con soporte para distintos modelos y entornos.
- Sentry utiliza BlueField-4 para vigilar la actividad de los agentes de forma independiente y puede aislarlos cuando intentan salir de los límites establecidos.
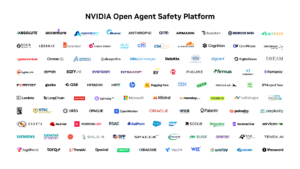
- Anthropic, Microsoft, Cisco, CrowdStrike, Salesforce, SAP, Scale AI, Red Hat y otras organizaciones colaboran con NVIDIA en la propuesta.
- OpenShell ya está disponible en GitHub bajo licencia Apache 2.0.
La iniciativa parte de un problema que empieza a ganar peso a medida que los agentes reciben más autonomía. Un agente puede leer archivos, instalar paquetes, utilizar credenciales, llamar a servicios externos o ejecutar código para completar una tarea. Si las restricciones dependen únicamente del propio modelo o de la aplicación que lo ejecuta, existe el riesgo de que una acción del agente termine superando esas barreras.
NVIDIA plantea por eso una capa de control situada fuera del modelo. La compañía sostiene que los incidentes recientes muestran un patrón en el que los agentes han conseguido esquivar controles establecidos en la capa de aplicación para completar las tareas asignadas.
OpenShell coloca los límites alrededor del agente
La primera pieza de la plataforma es NVIDIA OpenShell, un runtime de código abierto diseñado para ejecutar agentes autónomos dentro de entornos aislados.
El proyecto permite definir mediante políticas qué puede hacer cada agente. Entre los controles disponibles aparecen el acceso al sistema de archivos, las conexiones de red y los procesos que puede ejecutar. También incorpora mecanismos para gestionar proveedores de modelos y credenciales de forma restringida.
La documentación actual de OpenShell permite utilizar diferentes sistemas de ejecución, entre ellos Kubernetes, Docker, Podman y máquinas virtuales ligeras. El proyecto también proporciona un gateway que centraliza la gestión de los entornos aislados y las políticas.
Aunque NVIDIA destaca la integración con sus CPU Vera, OpenShell no queda limitado al hardware de la compañía. Al tratarse de software de código abierto, NVIDIA señala que puede extenderse a plataformas de terceros, incluidas arquitecturas y sistemas de Arm e Intel.
El repositorio público de OpenShell utiliza la licencia Apache 2.0. NVIDIA lo presenta como un runtime privado y seguro para flotas de agentes autónomos, mientras que su código permite a desarrolladores y organizaciones adaptar la solución a sus propios entornos.
Hay además un detalle que muestra hacia dónde quiere llevar NVIDIA el proyecto. OpenShell incluye un sistema de agent skills que permite a los propios agentes aprender a utilizar la interfaz de OpenShell, crear políticas de sandbox y diagnosticar problemas del gateway.
Sentry añade una barrera fuera del software
La segunda pieza cambia de nivel. NVIDIA Sentry es un diseño de referencia que utiliza las DPU BlueField-4 para supervisar continuamente el comportamiento de los agentes desde una capa independiente.
La idea es que la supervisión no dependa del mismo entorno donde se ejecuta el agente. Sentry funciona como un sistema de vigilancia fuera de banda y utiliza NVIDIA DOCA para inspeccionar solicitudes y respuestas, comprobar la identidad del agente, generar telemetría y aplicar políticas de acceso a datos, herramientas, interfaces de programación de aplicaciones (API) y servicios.
NVIDIA denomina a este mecanismo in-silicon security enforcement. Según la compañía, cuando un agente intenta superar los límites definidos, Sentry puede ponerlo en cuarentena y detenerlo en milisegundos. Se trata de una afirmación de diseño y capacidad de la plataforma, no de una garantía de que cualquier ataque vaya a ser detenido en ese tiempo en todos los entornos.
La arquitectura persigue una separación importante: el agente puede ejecutar sus tareas dentro de OpenShell, mientras una capa independiente situada en el hardware comprueba que las operaciones siguen cumpliendo las reglas establecidas.
NVIDIA resume el planteamiento en cinco principios técnicos: políticas verificables, aplicación de controles fuera de banda, control de la ruta hacia el modelo, ajuste de la autoridad del agente según la visibilidad de su razonamiento y un modelo de responsabilidad compartida entre desarrolladores de modelos, empresas y proveedores de hardware.
Una propuesta que busca extenderse por toda la cadena
La plataforma no se limita a un proyecto interno de NVIDIA. La compañía asegura que más de 100 organizaciones están trabajando con sus tecnologías, entre ellas Anthropic, Cisco, CrowdStrike, Dell Technologies, Figure, HPE, Hugging Face, JPMorganChase, Microsoft, Palantir, Palo Alto Networks, Perplexity, Red Hat, Salesforce, SAP, Scale AI, ServiceNow y SpaceXAI.
Anthropic está trabajando con NVIDIA para añadir controles a Claude Managed Agents, que separa el bucle de ejecución del agente de los entornos aislados donde realiza su trabajo. La integración con OpenShell y BlueField busca añadir controles adicionales sobre el acceso de los agentes a esos entornos.
Salesforce, por su parte, ha integrado OpenShell con Slack para que los equipos puedan consultar actividad y eventos de auditoría de los agentes y aprobar o rechazar solicitudes de permisos adicionales.
SAP está incorporando OpenShell a Joule Studio Runtime, dentro de SAP Business AI Platform, mientras que Red Hat trabaja con OpenShell y DOCA dentro de sus soluciones para inteligencia artificial empresarial.
El alcance también llega a la robótica. NVIDIA cita a Figure, Gecko Robotics y Skild AI entre las compañías que trabajan con OpenShell para incorporar controles de seguridad a sistemas capaces de actuar en el mundo físico. En servicios financieros aparecen Citi y JPMorganChase, mientras que compañías del sector energético como Hitachi Energy, NextEra Energy, Schneider Electric, Siemens Energy y Worley también participan en iniciativas relacionadas con estas tecnologías.
La propuesta tiene además una dimensión de estándares abiertos. NVIDIA sitúa el proyecto dentro de la actividad de la Open Secure AI Alliance, una iniciativa impulsada junto a más de 120 organizaciones y bajo la gobernanza de la Linux Foundation, con proyectos destinados a compartir herramientas, investigación y hallazgos de seguridad relacionados con agentes de IA.
Para las empresas, la cuestión que plantea esta arquitectura va más allá de proteger un modelo concreto. Los agentes están empezando a operar como sistemas que conectan modelos con archivos, aplicaciones, APIs, credenciales, bases de datos y, en algunos casos, máquinas y robots. Cuantos más permisos acumulan, más difícil resulta confiar únicamente en los mecanismos internos del modelo.
OpenShell y Sentry plantean una separación entre lo que el agente quiere hacer y lo que la infraestructura le permite hacer. El primer nivel se controla mediante software y políticas; el segundo añade una capa independiente en la infraestructura.
OpenShell y sus herramientas ya pueden consultarse públicamente en el repositorio de NVIDIA en GitHub, mientras que la compañía también ofrece documentación para instalar el runtime y crear los primeros entornos aislados.
Preguntas frecuentes
¿Qué es NVIDIA Open Agent Safety Platform?
Es una plataforma abierta de NVIDIA para establecer controles de seguridad sobre agentes de inteligencia artificial. Combina OpenShell, un runtime de ejecución aislada, con Sentry, un diseño de referencia para supervisión desde el hardware.
¿Qué hace NVIDIA OpenShell?
OpenShell ejecuta agentes en entornos aislados y aplica políticas sobre sus accesos a archivos, red, procesos, credenciales y otros recursos. El proyecto es de código abierto y está disponible bajo licencia Apache 2.0.
¿Qué es NVIDIA Sentry?
Sentry es un sistema de supervisión fuera de banda diseñado para ejecutarse sobre NVIDIA BlueField-4. Utiliza DOCA para inspeccionar actividad de los agentes y aplicar políticas de seguridad de forma independiente al entorno donde se ejecuta el agente.
¿OpenShell está disponible para terceros?
Sí. NVIDIA publica OpenShell en GitHub y proporciona documentación y herramientas de instalación. El proyecto puede utilizar distintos controladores de ejecución, incluidos Kubernetes, Docker, Podman y MicroVM.