

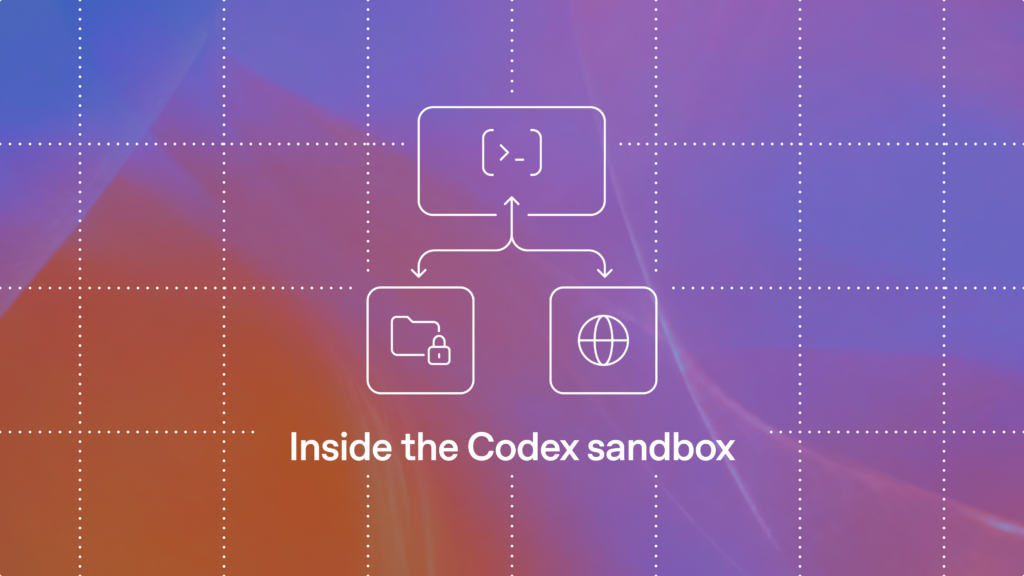
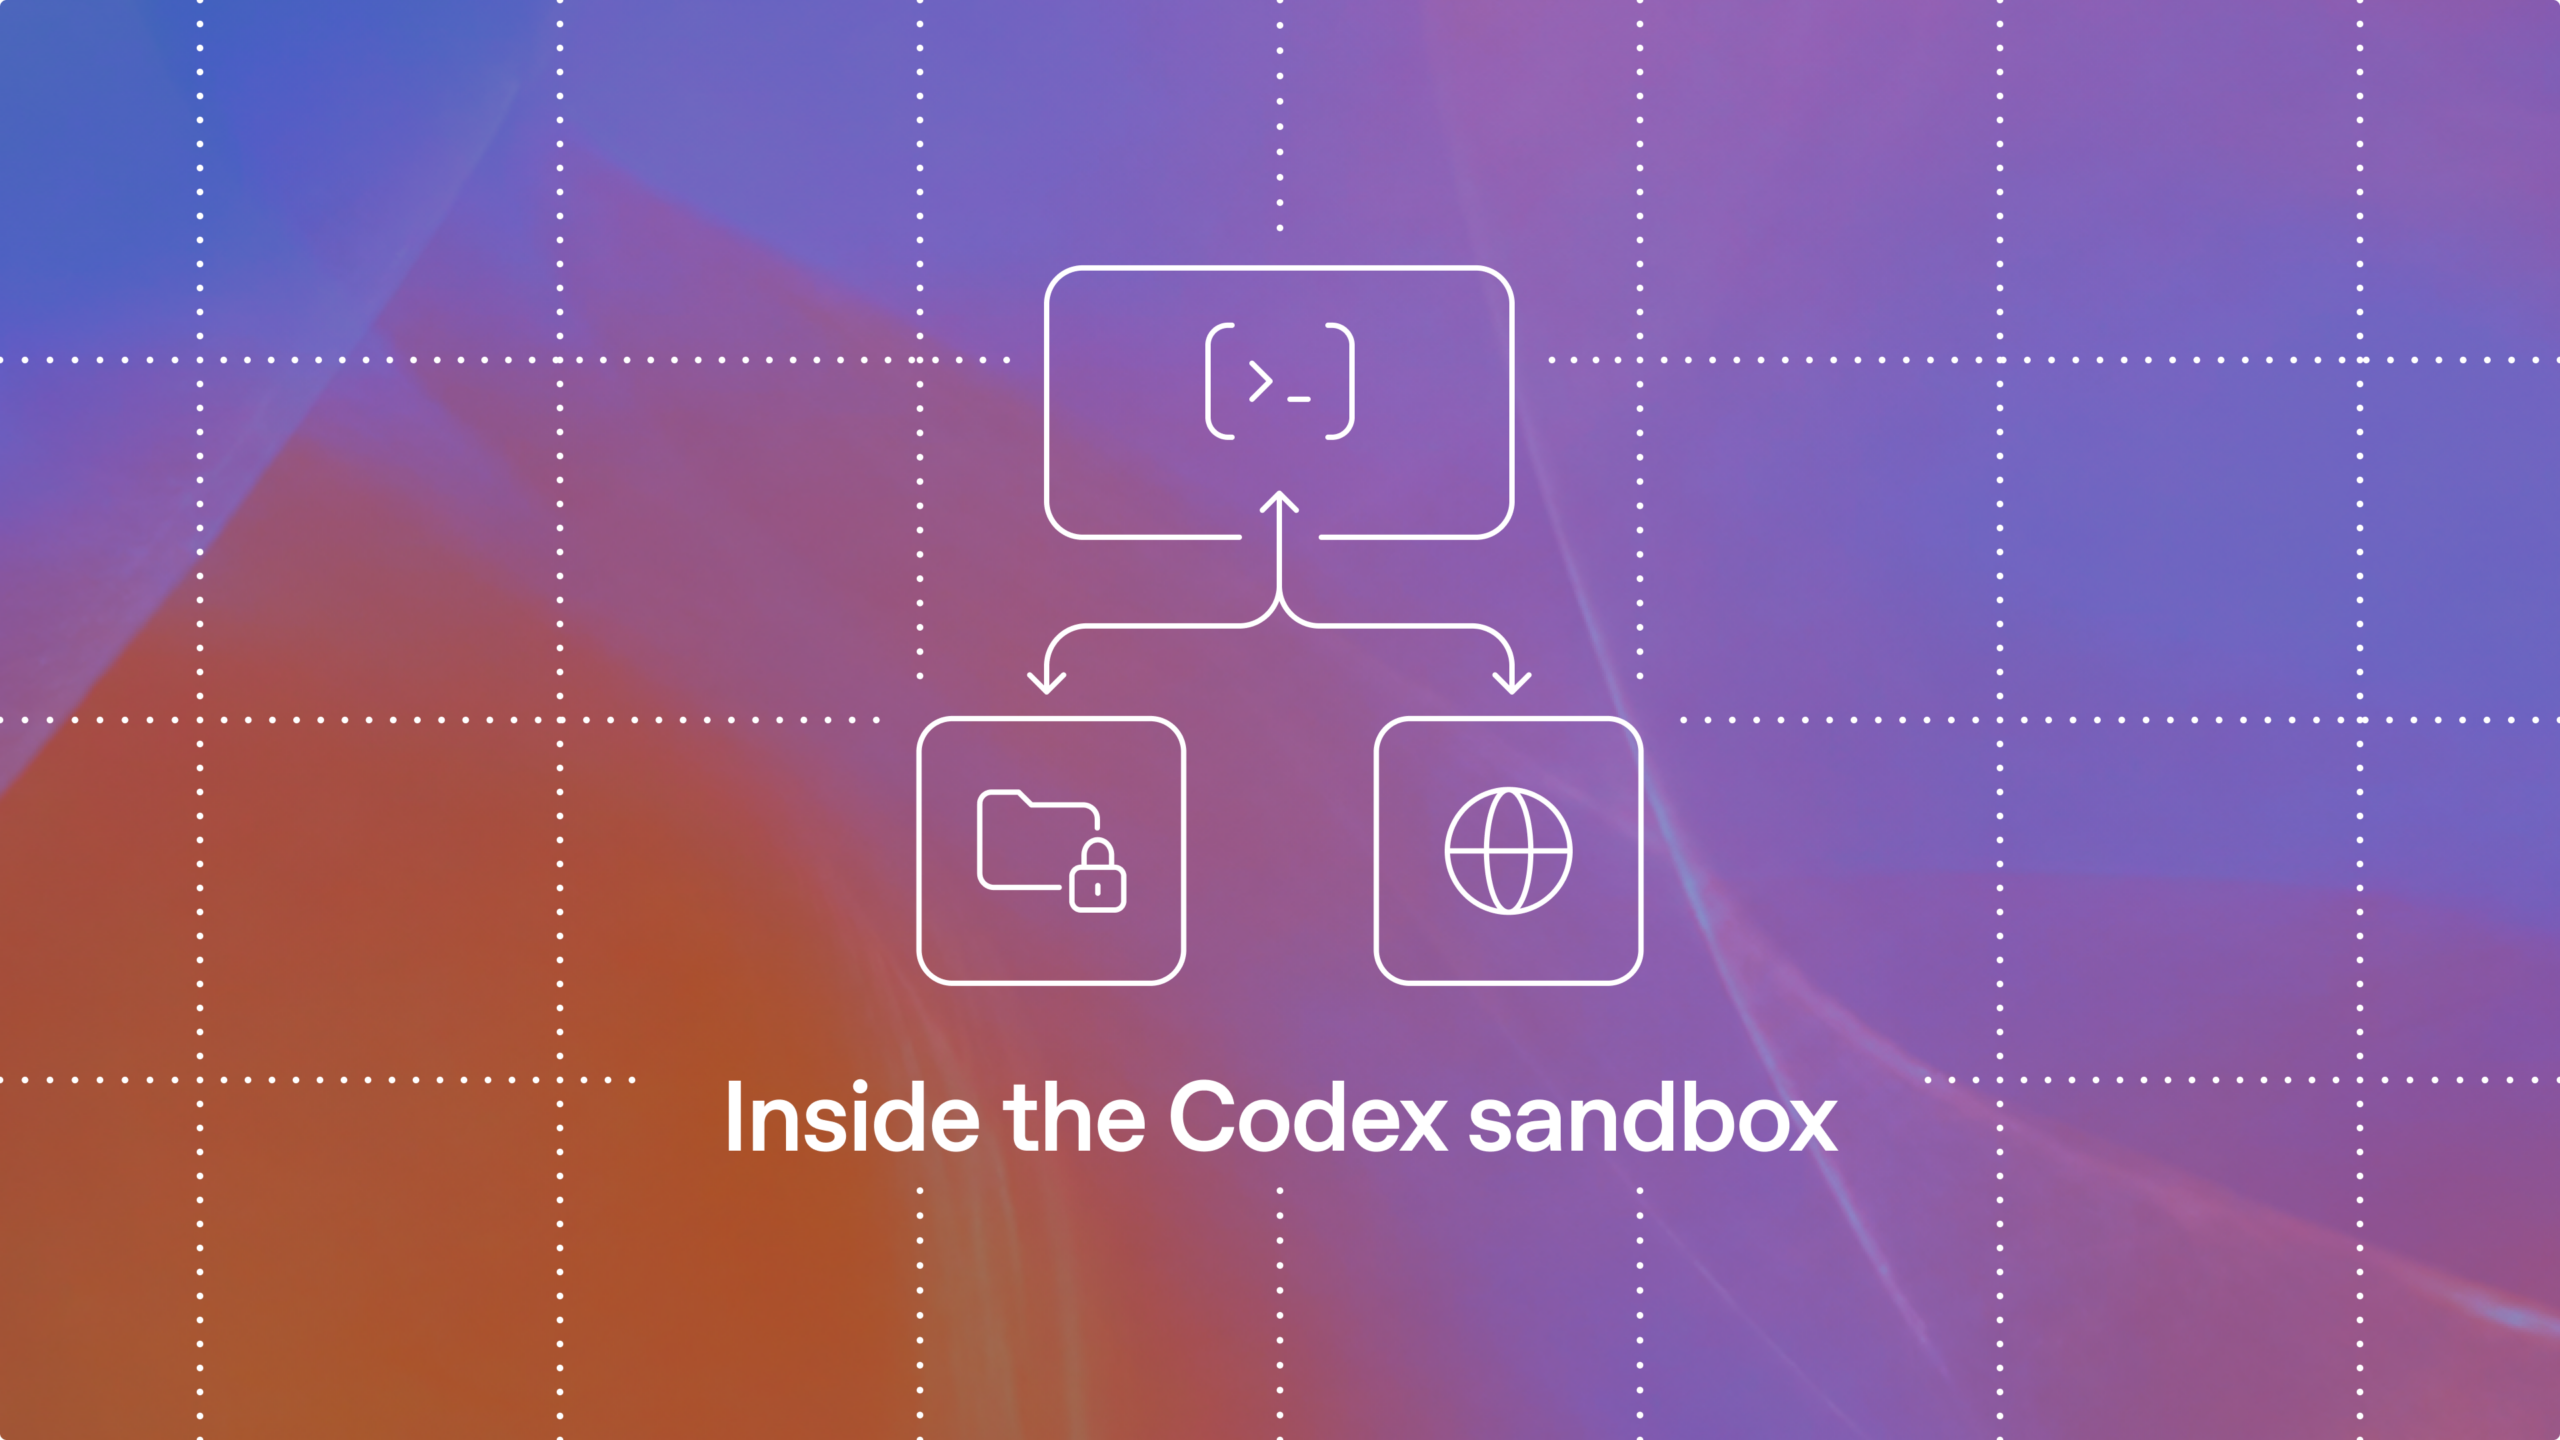
OpenAI ha detallado cómo funciona el sandbox de Codex, el mecanismo que limita lo que su agente de programación puede hacer cuando ejecuta comandos en el ordenador del usuario. En lugar de llevar el trabajo a una máquina virtual o a un contenedor, Codex usa las herramientas de aislamiento de cada sistema operativo para restringir archivos y red en el entorno real del desarrollador.
Las claves del sandbox de Codex en 30 segundos
- Por defecto, Codex puede escribir en el proyecto, leer el resto del sistema y no tiene acceso a la red.
- Los permisos se definen en perfiles dentro de config.toml, con reglas de lectura, escritura o bloqueo por ruta.
- Un proxy propio decide a qué dominios se puede conectar cada comando.
- Usa Seatbelt en macOS, bubblewrap y seccomp en Linux y MXC de Microsoft en Windows.
- El comando codex sandbox permite aplicar los mismos límites a otras herramientas, como servidores MCP.
El artículo, firmado por Michael Bolin, del equipo técnico de OpenAI, parte de una idea de defensa en profundidad: el entrenamiento y la alineación del modelo son la base, pero como una de las cosas más habituales y arriesgadas que hace Codex es ejecutar comandos, la compañía añade límites a nivel de sistema. Un ejemplo que pone: para organizar fotos, Codex podría leer y modificar ~/Pictures pero sin red, para que nada se suba a Internet.
Valores por defecto prudentes, pero no infalibles
El perfil estándar, :workspace, permite escribir dentro del proyecto pero deja en solo lectura carpetas como .git y .codex, para que el agente no pueda tocar su propia configuración ni los hooks de Git. Permite leer el resto del sistema, porque compiladores y herramientas necesitan bibliotecas de fuera del proyecto, con la contrapartida de que archivos sensibles con claves de API pueden quedar al alcance. Y bloquea la red, lo que impide exfiltrar datos pero también descargar dependencias.
OpenAI reconoce los límites de este enfoque con un ejemplo: el agente podría modificar un paquete instalado en node_modules, que Git suele ignorar, y si el editor ejecuta ese paquete al guardar un archivo, el código malicioso se ejecutaría fuera del sandbox. Por eso insiste en combinar el aislamiento con el entrenamiento del modelo. La compañía explica también por qué no usa Docker: muchos desarrolladores trabajan con herramientas nativas, y en un Mac un contenedor no podría ejecutar la cadena de compilación de iOS ni el simulador del iPhone.
Perfiles, proxy de red y políticas de empresa
Los usuarios pueden crear perfiles propios en config.toml que heredan de los incluidos, añadiendo carpetas con escritura, rutas de solo lectura o bloqueos completos, por ejemplo para cualquier archivo .env. Para la red hay tres opciones: sin acceso, acceso total o paso obligado por un proxy que aplica reglas por dominio, con prioridad para las denegaciones. Cuando un dominio no está en ninguna lista, el proxy puede pausar la petición y pedir aprobación. Además, solo resuelve el nombre por DNS después de autorizarlo, porque incluso una consulta DNS puede filtrar información, aunque OpenAI admite que los comodines amplios siguen dejando margen a ese tipo de fuga.
Las empresas pueden fijar requisitos gestionados que limitan qué perfiles pueden elegir sus empleados, por ejemplo impidiendo el perfil de acceso completo. Y el comando codex sandbox permite ejecutar cualquier programa con un perfil determinado, algo que OpenAI propone para encerrar servidores MCP, que Codex no aísla por defecto porque no puede saber qué recursos necesitan.
Cómo lo aplica en macOS, Linux y Windows
En macOS, Codex usa Seatbelt, el sistema de aislamiento del núcleo de Apple, a través de sandbox-exec, con perfiles que parten de denegarlo todo. Apple marca esa herramienta como obsoleta y no documenta su lenguaje, pero OpenAI señala que Chrome también la usa y que seguirá con ella. En Linux combina bubblewrap, que crea una vista del sistema de archivos y espacios de nombres aislados, con filtros seccomp que bloquean llamadas de red; el acceso al proxy se hace mediante un puente que no expone la red del equipo.
En Windows, OpenAI está sustituyendo su sandbox anterior por uno basado en MXC (Microsoft eXecution Container), la nueva biblioteca de aislamiento de Microsoft. El cambio evita necesitar permisos de administrador y dejar configuraciones persistentes en el equipo, como reglas de cortafuegos o usuarios especiales. Codex desactiva además el acceso al portapapeles y la inyección de teclado desde el sandbox.
Preguntas frecuentes
¿Codex tiene acceso a Internet por defecto?
No. El perfil estándar desactiva la red; se puede habilitar por completo o limitar a ciertos dominios mediante un proxy.
¿Puede Codex modificar archivos fuera del proyecto?
Por defecto solo escribe dentro del proyecto, aunque puede leer el resto del sistema. Las carpetas .git y .codex quedan en solo lectura.
¿Qué tecnología usa en cada sistema operativo?
Seatbelt en macOS, bubblewrap y seccomp en Linux y MXC de Microsoft en Windows.
¿Se puede usar el sandbox con otras herramientas?
Sí, con el comando codex sandbox, por ejemplo para limitar archivos y red de un servidor MCP.
Fuentes: